Okända åtkomstvägar
Olika installationer och leverantörer kan ha egna lösningar för fjärråtkomst. Det gör helheten svår att överblicka.
OT-CORE OpsShield · Säker åtkomst till butikens tekniska system
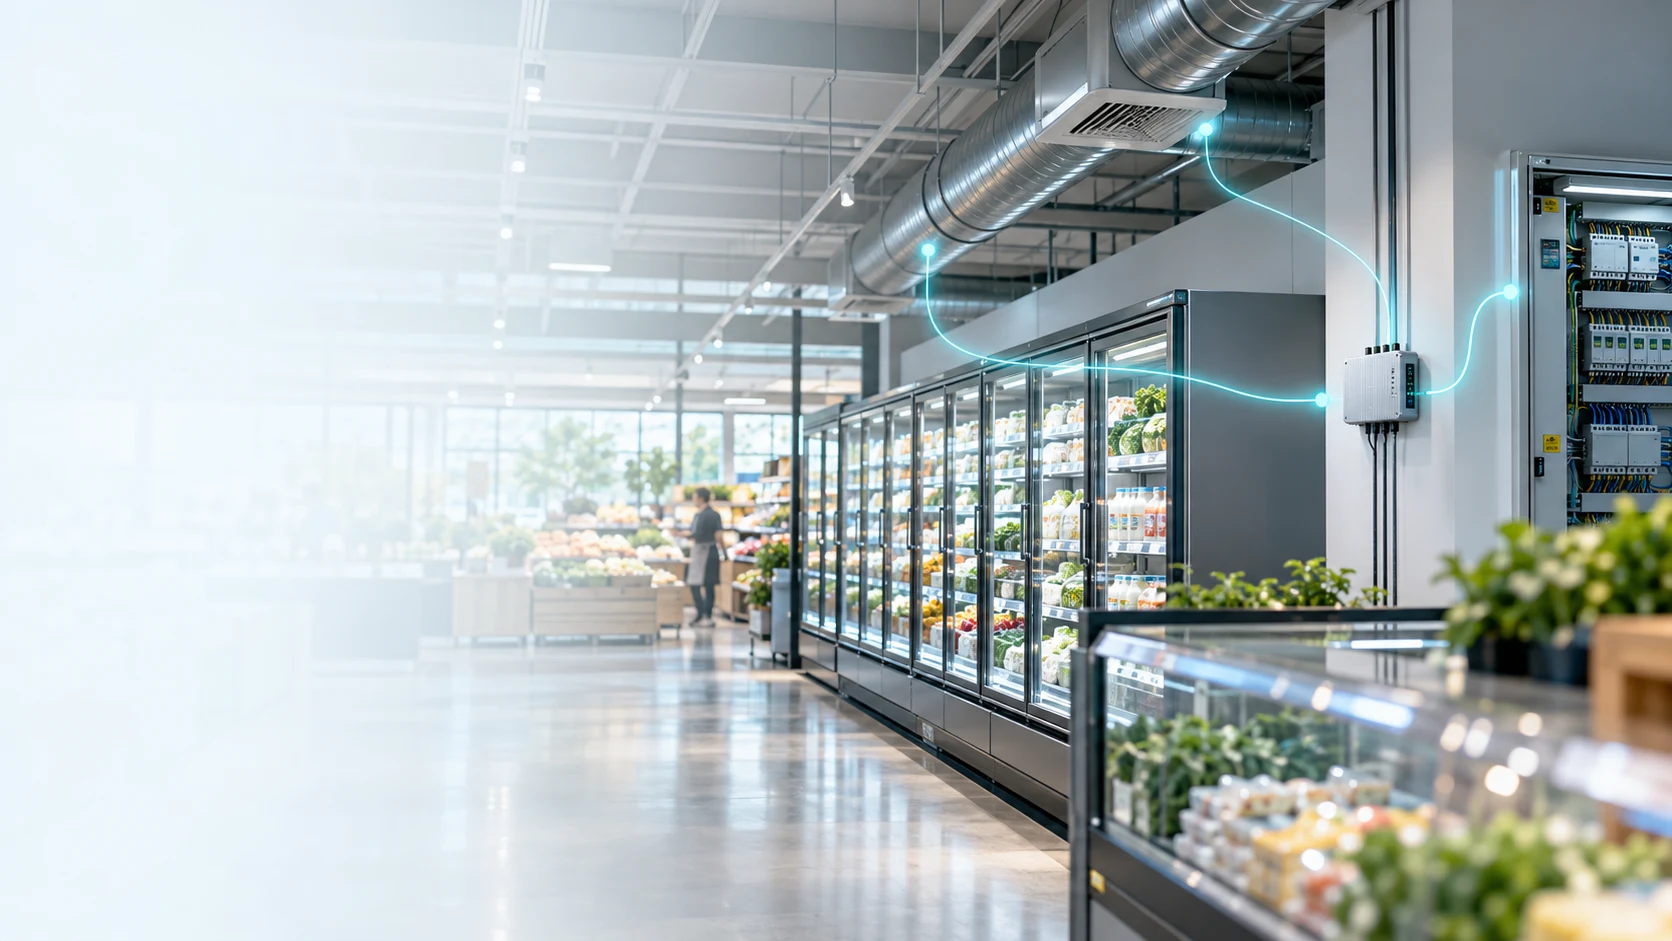
Kyla, ventilation, värme och andra tekniska system behöver vara uppkopplade för drift och service. Men vet ni vilka som kan ansluta till dem – och vad de kan nå när de väl är inne?
OT-CORE OpsShield hjälper er att skapa kontroll över uppkopplad utrustning och ge servicepartners åtkomst till rätt system, vid rätt tillfälle.
01 / Utmaningen
En kylentreprenör behöver kunna felsöka på distans. Ventilationen kan ha en egen uppkoppling. Andra leverantörer kan behöva nå styrsystem och övervakning. Med tiden blir det svårt att överblicka vilka anslutningar och behörigheter som finns kvar.
Olika installationer och leverantörer kan ha egna lösningar för fjärråtkomst. Det gör helheten svår att överblicka.
Den som ska serva en anläggning ska bara kunna nå den utrustning som uppdraget gäller.
Delade konton, standardlösenord och behörigheter som aldrig avslutats kan skapa onödiga risker.
02 / Lösningen
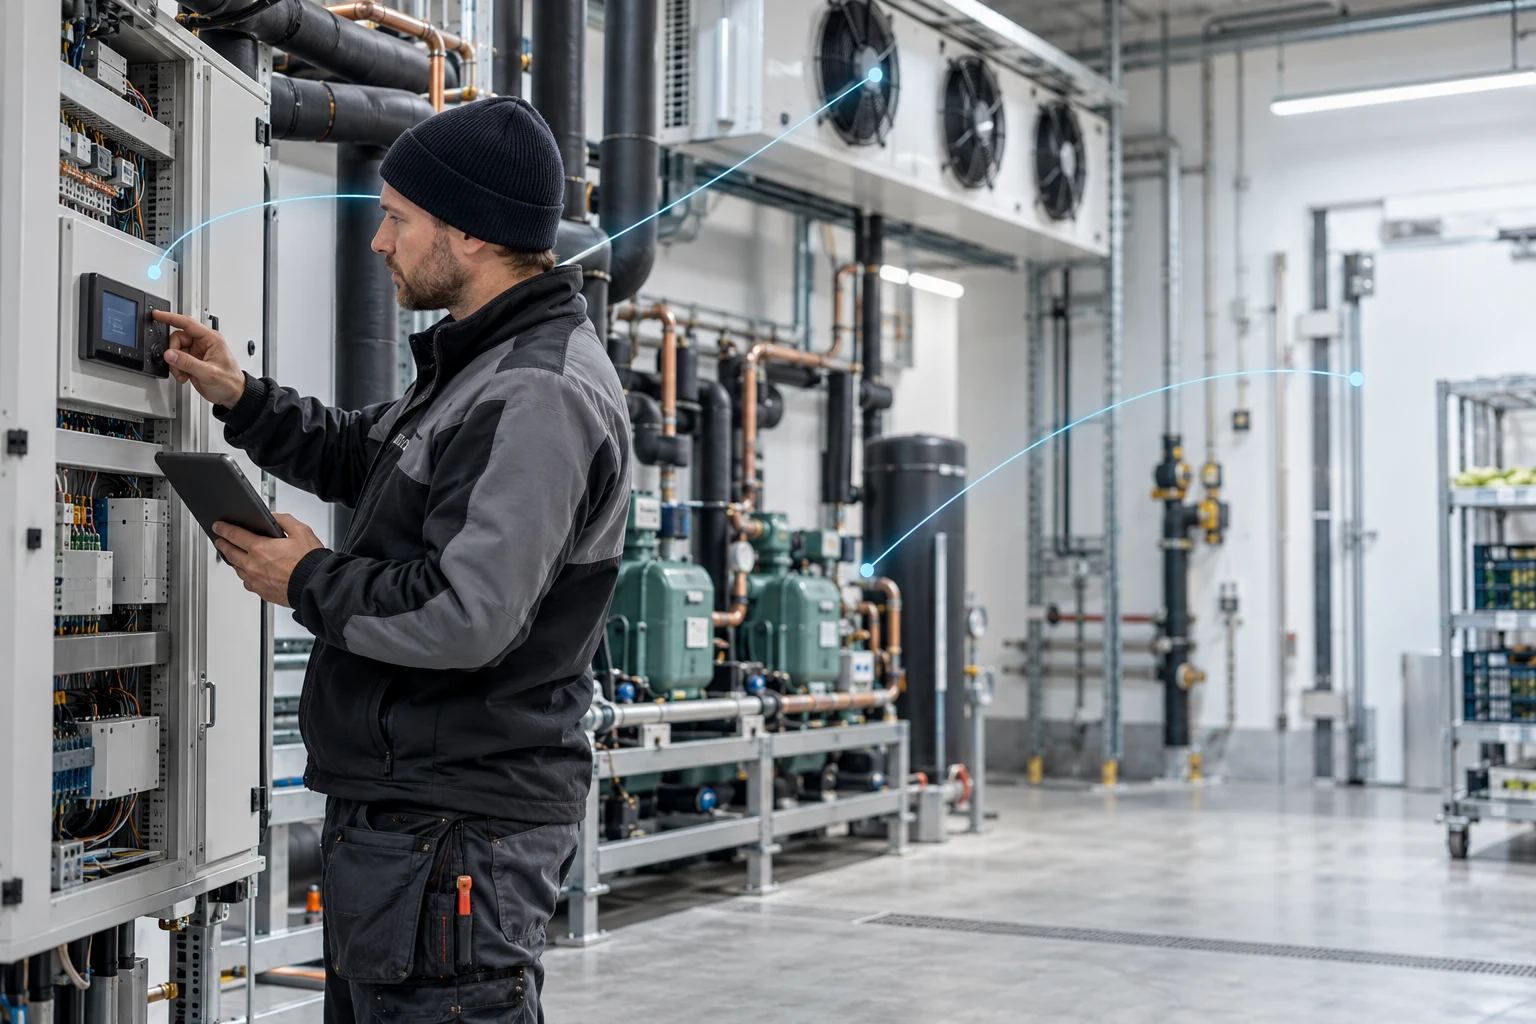
OT-CORE OpsShield kombinerar utrustning på plats med mjukvara för säker fjärråtkomst. Lösningen hjälper er att skilja butikens driftteknik från övriga nätverk och styra vilka personer och servicepartners som får ansluta till respektive system.
Servicepersonalen kan fortfarande göra sitt jobb. Butiken får bättre kontroll över åtkomsten.
 Gerd hanterar åtkomsten. OT-CORE är kärnan som skyddas.
03 / Så fungerar det
Vi går igenom vilka tekniska system som är uppkopplade, hur de nås och vilka leverantörer som behöver åtkomst.
Tillsammans identifierar vi de anslutningar, konton och lösenord som behöver åtgärdas först.
Vi inför avgränsade behörigheter och en kontrollerad väg för fjärrservice. Varje servicepartner får åtkomst utifrån sitt uppdrag.
När utrustning, leverantörer eller behov förändras kan behörigheterna ses över och justeras.
04 / Butikens system
OpsShield kan anpassas efter den teknik som finns på plats:
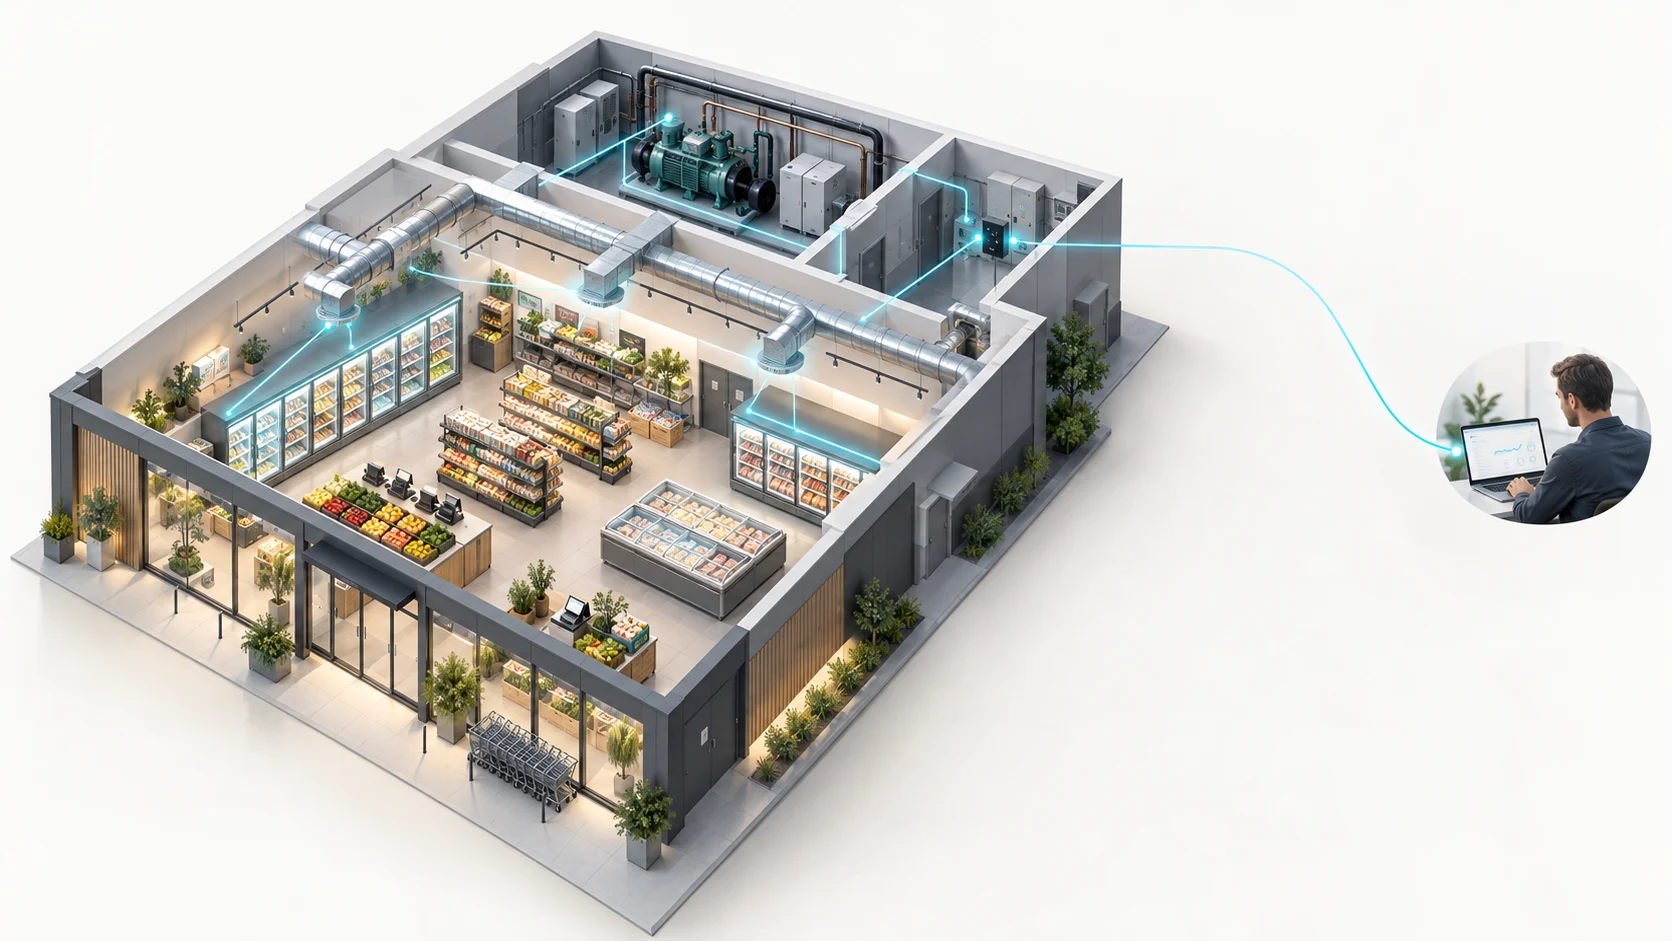
För butikskedjor
När många butiker har olika installationer och servicepartners blir åtkomsten svår att hantera centralt. OT-CORE OpsShield ger en gemensam struktur för behörigheter, samtidigt som varje butik och tekniskt system kan hanteras utifrån sina förutsättningar.
Gerd / Administrationsverktyget
Gerd är administrationsverktyget bakom OpsShield. Här hanteras vilka servicepartners som får ansluta och vilka teknikområden de får nå. Principen är Zero Trust: åtkomst ska uttryckligen godkännas och avgränsas utifrån uppdraget.
En uppkoppling ger inte automatiskt rätt till hela nätverket. Identitet och behörighet avgör vilken åtkomst som tillåts.
Teknikområden och noder avgränsas så att åtkomst till ett system inte öppnar vägen till andra.
WireGuard skyddar kommunikationen mellan godkända noder med kryptering. Gerd hanterar behörigheter och hur åtkomsten avgränsas.
Behörigheter kan delas upp mellan exempelvis kyla, ventilation, värme och styrsystem. En kyltekniker ska kunna nå kylanläggningen utan att därmed få åtkomst till butikens övriga teknik.
Drifttekniken skiljs från butikens övriga nätverk. Syftet är att begränsa vilka system som kan nå varandra om en dator eller anslutning skulle bli komprometterad.
Anslutningen upprättas från utrustningen på plats. Därmed kan fjärrservice normalt erbjudas utan öppna inkommande portar i butikens brandvägg. Trafiken skyddas med kryptering.
Servicepartners får egna behörigheter som kan begränsas och återkallas. Inloggningen kan använda passkeys eller säkerhetsnycklar baserade på WebAuthn/FIDO2.
Lösningen bygger på etablerade komponenter för krypterad kommunikation och identitetshantering. Vi går gärna igenom arkitektur, nätverkskrav, behörighetsmodell och driftmiljö med er IT-avdelning innan installation.
Namnet Gerd är inspirerat av Gerðr i den nordiska mytologin och idén om en inhägnad, skyddad plats. För oss är det en bild av tydliga digitala gränser runt kritisk driftteknik.
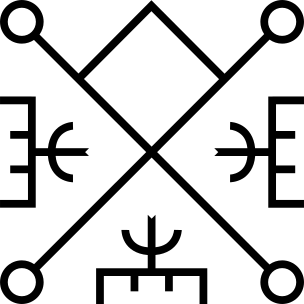
Logotypen är en modern bindruna, skapad i Inkscape. I vår tolkning möts två idéer: kärnan som ska skyddas och vaksamheten som omger den.
Odal står i vår symbolik för det egna området: butikens teknik, anläggningar och drift. Det som behöver en tydlig gräns mot omvärlden.
Algiz står i vår symbolik för vaksamhet och försvar. I den tekniska lösningen motsvaras det av krypterade anslutningar och kontrollerad åtkomst.
De sammanflätade formerna förenar kärnan med skyddet. En visuell parallell till hur Zero Trust och mikrosegmentering avgränsar varje del av OT-miljön.
Gerd bygger inhägnaden.
OT-CORE är det som skyddas.
En modern Safe Haven för Operational Technology – med uttryckliga behörigheter, avgränsade teknikområden och krypterad kommunikation.
Till den tekniska lösningenBra att veta
Varje butik har sina förutsättningar. Vi börjar med att förstå era.
Nej. OpsShield handlar om att kontrollera anslutningar och behörigheter till systemen. Befintlig styrning och service kan fortsätta enligt den lösning vi kommer överens om.
Det beror på hur de ansluter i dag. Vi går igenom behoven tillsammans med er och berörda leverantörer innan åtkomsten sätts upp.
Det avgörs vid kartläggningen. Äldre system kan ofta skyddas genom att åtkomsten till dem styrs, även om själva utrustningen inte har moderna säkerhetsfunktioner.
Nej. Vi kan börja i en butik, utvärdera upplägget och sedan planera en utrullning.
Nästa steg
Berätta kort vilka uppkopplade system och servicepartners ni har. Vi hjälper er att bedöma var det är mest värdefullt att börja.
En genomgång av era behov
och ett lämpligt första steg.
VD och medgrundare
CTO och medgrundare